
이 글을 3줄로 요약하면
· err_ssl_protocol_error는 브라우저가 사이트와 쓸 암호를 맞추는 절차에서 멈췄다는 표시예요. 크롬과 엣지가 같은 네트워크 엔진을 쓰기 때문에 두 브라우저에 같은 이름의 코드가 떠요.
· 원인은 한쪽 브라우저에만 남은 상태, 서버가 쓰는 TLS 버전, 브라우저 밖에서 연결에 끼어드는 것, 정책·인증서 연동 차이의 네 갈래예요.
· 크롬과 엣지에서 같은 주소를 번갈아 열어 보는 것만으로 원인이 절반으로 갈리니까, 아래 판별표에서 내 상황을 찾은 다음 해당 원인 섹션만 따라가면 돼요.
주소창에 https로 시작하는 주소를 넣었는데 회색 안내 화면이 뜨고 그 아래 작은 글씨로 err_ssl_protocol_error가 붙어 있다면, 브라우저가 그 사이트와 암호화된 연결을 맺는 절차에서 멈춘 상태예요. 같은 주소를 크롬에서 열어도 엣지에서 열어도 같은 코드가 뜨는 경우가 있고, 한쪽에서만 뜨는 경우도 있는데 이 차이가 원인을 절반으로 잘라 줘요. 이 글은 해결 방법을 순서 없이 늘어놓는 대신 두 브라우저의 결과를 비교해 원인을 먼저 좁히고, 그 원인에만 손을 대는 순서로 정리했어요. 브라우저마다 이름이 다른 화면과 정책은 크롬 쪽 표기와 엣지 쪽 표기를 나란히 적었고, 확인하지 못한 메뉴 이름은 쓰지 않았어요.
목차
[원인 B] 서버가 쓰는 TLS 버전과 암호 조합이 남아 있지 않은 경우
[원인 C] 브라우저 밖에서 연결을 다시 포장하는 경우
크롬과 엣지에 같은 코드가 뜨는 이유
어디까지가 같고 어디부터 다른지를 먼저 갈라 놓을게요.
이 코드는 브라우저가 쓰는 네트워크 오류 목록에 번호까지 정해져 있어요. 번호는 -107이고 붙어 있는 설명은 암호화 연결 절차에서 오류가 났다는 한 줄뿐이에요. 원인을 짚어 주는 코드가 아니라 절차가 깨졌다는 사실만 알려 주는 코드라서, 화면에 뜬 글자만 보고 원인을 특정하려 하면 엉뚱한 곳을 손보게 돼요.
같은 목록에 있는 이웃 코드들과 나란히 놓으면 이 코드가 가리키는 자리가 더 분명해져요.
-107은 암호화 연결 절차 자체에서 오류가 난 경우, -113은 브라우저와 서버가 함께 쓸 수 있는 프로토콜 버전이나 암호 조합이 없는 경우, -159는 서버가 요청받은 이름을 모른다는 치명적 경고를 보낸 경우예요. -200부터 -202까지는 이름이 맞지 않거나 기간이 지났거나 신뢰하지 않는 기관이 서명한 인증서를 받은 경우이고, -217은 기기 소유자가 아닌 쪽이 연결을 가로채는 데 쓰인다고 알려진 인증서를 막았을 때 붙는 번호예요.
뒤쪽 인증서 코드들은 인증서를 받아 검사하는 단계까지 갔다는 뜻이고, -107은 그 앞에서 멈췄다는 뜻이에요. 그래서 이 코드를 보고 곧바로 인증서를 다시 깔거나 컴퓨터 시계를 맞추는 조치로 뛰어들면 빗나갈 확률이 높아요.
크롬과 엣지에 같은 코드가 뜨는 것은 두 브라우저가 같은 엔진 계열이라 네트워크 처리 부분을 공유하기 때문이에요. 코드 이름이 같고, 브라우저 안쪽 설정 페이지 주소도 앞부분만 chrome://와 edge://로 갈릴 만큼 구조가 닮아 있어요. 그래서 한쪽에서 통하는 확인 방법이 다른 쪽에서도 대체로 통해요.
다만 같지 않은 부분이 분명히 있어요. 프로필과 확장 구성은 브라우저마다 따로 쌓이고, 회사에서 내려보내는 정책은 이름이 같아도 지원이 끊긴 버전이 서로 달라요. 윈도우에 설치된 인증서를 어디까지 믿을지도 브라우저별로 정책이 갈리고, 엣지에만 있는 IE 모드는 아예 다른 엔진으로 페이지를 여는 통로예요. 이 네 가지 차이가 곧 아래 원인 A부터 D까지의 뼈대가 돼요.
놓치기 쉬운 한 줄
두 브라우저에서 같은 코드가 뜬다는 사실 자체가 정보예요. 브라우저 안쪽이 원인이라면 보통 한쪽에서만 막히니까, 양쪽이 같은 자리에서 멈춘다면 기기나 네트워크 쪽을 먼저 보는 편이 빨라요.
증상으로 원인 먼저 좁히기
내 상황에 가까운 줄을 찾아 오른쪽 칸의 원인으로 바로 넘어가면 돼요.
아래 표는 어느 브라우저에서 어떤 범위로 뜨는지를 기준으로 갈라 놓은 거예요. 두 줄에 걸친다면 위쪽 줄부터 확인하면 되고, 표를 보기 전에 크롬과 엣지에서 같은 주소를 한 번씩 열어 두면 첫 칸부터 바로 고를 수 있어요.
| 증상 | 유력한 원인 | 먼저 볼 항목 |
|---|---|---|
| 크롬에서만 뜨고 엣지에서는 같은 주소가 열림 | 크롬 프로필·확장·사이트 데이터 | 원인 A → 시크릿 창 결과 |
| 엣지에서만 뜨고 크롬에서는 같은 주소가 열림 | 엣지 프로필·확장, 또는 IE 모드로 열리는 사이트 | 원인 A·원인 D → InPrivate 창, 사이트 목록 |
| 두 브라우저 모두 같은 자리에서 같은 코드가 뜸 | 기기에 깔린 보안 소프트웨어, 중간 네트워크 | 원인 C → 다른 회선에서 같은 주소 |
| 특정 사이트 한 곳만 안 열리고 다른 https는 정상 | 서버가 쓰는 TLS 버전·암호 조합 | 원인 B → 다른 기기·다른 회선 결과 |
| 회사나 학교 PC에서만 뜨고 개인 기기는 정상 | 정책으로 고정된 값, 사내 프록시·인증서 | 원인 D → 정책 목록 확인 |
| 사내 시스템이 엣지에서는 열리는데 크롬에서만 막힘 | 그 사이트가 IE 모드로 열리는 구성 | 원인 D → 어떤 엔진으로 열리는지 |
표에서 원인이 하나로 좁혀지지 않아도 괜찮아요. 뒤쪽의 확인 순서 섹션은 비용도 위험도 없는 확인부터 시작해서 관리자나 사이트 운영자에게 넘기는 단계까지 이어지도록 짜 두었으니, 순서대로 따라가면 표에서 고르지 못한 갈림길도 자연히 갈려요.
한 가지만 미리 짚어 둘게요. 같은 확장을 크롬과 엣지에 모두 깔아 두었다면 두 브라우저가 함께 실패하는 것이 브라우저 밖 원인의 증거가 되지 못해요. 엣지에도 크롬용 확장을 설치할 수 있어서 양쪽이 같은 부가 기능을 안고 있을 수 있으니까요. 이 경우는 확장을 끈 상태에서 다시 비교하면 판별이 제자리를 찾아요.
하지 말 것
코드가 떴다는 이유로 브라우저의 보안 경고를 우회하는 설정이나 확장을 찾는 것은 방향이 어긋난 조치예요. 이 코드는 인증서를 검사하기 전 단계에서 멈춘 것이라 우회 대상이 애초에 없고, 우회를 목적으로 설치한 프로그램이 다음 원인 C를 새로 만들어 내는 일이 더 많아요.
원인 A한쪽 브라우저에만 남아 있는 상태
한 브라우저에서만 뜰 때 가장 먼저 확인할 자리예요.
브라우저는 사이트를 열면서 쿠키와 캐시, 확장이 끼어든 흔적 같은 것을 프로필 안에 쌓아 둬요. 이 가운데 하나가 어긋나면 다른 브라우저에서는 멀쩡한 주소가 한쪽에서만 막힐 수 있어요. 확인 순서는 건드리는 범위가 좁은 것부터예요. 기록을 지우는 것은 되돌릴 수 없으니 뒤로 미뤄요.
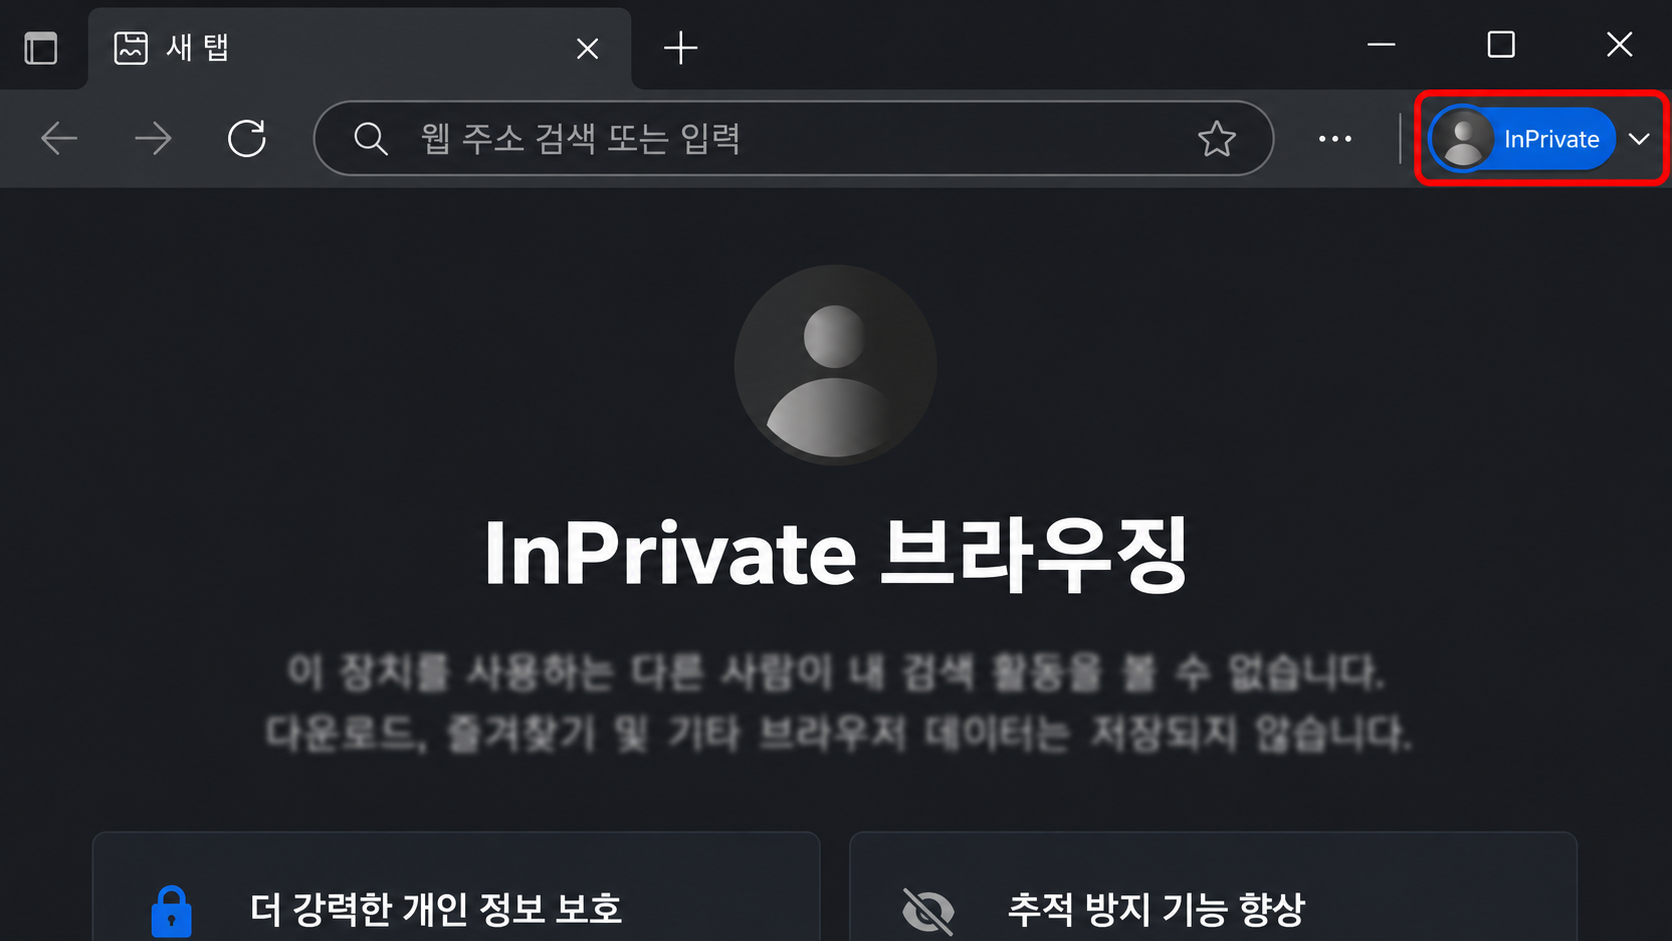
1시크릿 창 또는 InPrivate 창으로 같은 주소 열기
크롬은 메뉴에서 '새 시크릿 창'을 고르거나 Ctrl + Shift + n을 누르면 되고, 맥이라면 ⌘ + Shift + n이에요. 엣지에서 같은 자리에 해당하는 것은 InPrivate 모드라서 새 InPrivate 창을 열어 확인해요. 이 창에서는 확장이 기본적으로 꺼진 상태로 열리기 때문에, 여기서 사이트가 열린다면 확장이나 사이트 데이터 쪽으로 범위가 좁아져요.
2확장을 전부 끄고 하나씩 다시 켜기
시크릿·InPrivate 창에서 열렸다면 확장 관리 화면에서 전부 끈 다음 일반 창에서 다시 열어 봐요. 그래도 열리면 확장을 하나씩 켜면서 어느 것에서 다시 막히는지 찾는 식이에요. 광고 차단, 보안, 프록시·VPN 기능이 붙은 확장은 연결 자체에 끼어들기 때문에 먼저 의심할 순서에 둬요.
3쿠키와 캐시만 골라 지우기
크롬은 주소 표시줄 오른쪽 더보기 메뉴에서 '인터넷 사용 기록 삭제'로 들어가 기간을 고르고 '쿠키 및 사이트 데이터'와 '캐시된 이미지 및 파일'을 체크해 지워요. 기본 기간이 짧게 잡혀 있으니 기간을 넉넉히 바꾸는 편이 좋고, 저장된 비밀번호나 자동 완성 데이터까지 함께 지우면 복구가 번거로워지니 체크는 두 항목만 남겨요. 엣지에도 같은 두 항목을 골라 지우는 자리가 설정 안에 있어요.
4프로필을 새로 만들어 비교하기
기록을 지워도 그대로라면 프로필 자체가 어긋난 경우를 볼 차례예요. 브라우저에 프로필을 하나 새로 만들고 아무 확장도 설치하지 않은 상태에서 같은 주소를 열어 봐요. 새 프로필에서 열린다면 원래 프로필의 설정이나 데이터가 원인이라는 뜻이라서, 그 프로필에서 바꿔 둔 보안·네트워크 관련 설정을 되짚어 보면 돼요.
이 방법이 안 통하는 경우
시크릿·InPrivate 창에서도, 새 프로필에서도 같은 코드가 뜨면 브라우저 안쪽 문제로 보기 어려워요. 두 브라우저가 함께 막히는 상태라면 원인 C로, 특정 사이트 한 곳만 막히는 상태라면 원인 B로 넘어가면 돼요.
원인 B서버가 쓰는 TLS 버전과 암호 조합이 남아 있지 않은 경우
특정 사이트 한 곳만 두 브라우저에서 똑같이 막힐 때 해당하는 갈래예요.
암호화 연결은 내용을 주고받기 전에 서로 쓸 방식을 먼저 정해요. 이때 브라우저가 내놓는 후보와 서버가 받아들일 수 있는 후보가 하나도 겹치지 않으면 절차가 그 자리에서 끝나요. 오래된 서버가 TLS 1.0이나 1.1만 지원하는 경우가 대표적인데, 크로미움 계열 브라우저에서는 이 두 버전이 이미 오래전에 빠졌어요.
이 갈래에서 브라우저별 차이는 되돌릴 방법이 남아 있느냐예요. 엣지에는 최소 TLS 버전을 지정하던 정책이 있었지만 91에서 tls1과 tls1.1 값이 없어졌고, 97 이후로는 정책 자체가 동작하지 않아요. 예전 안내 글에 남아 있는 '정책으로 낮춰 열기' 방법이 지금은 통하지 않는다는 뜻이에요. 방문자 쪽에서 버전을 낮춰 우회하는 길이 막혔으니, 이 경우는 서버가 올려야 풀려요.
버전이나 암호 조합이 겹치지 않을 때 브라우저는 보통 -113 코드를 내놓지만, 서버나 앞단 장비가 경고 없이 연결을 끊어 버리면 같은 상황이 -107로 보일 수 있어요. 두 코드를 한 갈래로 묶어 두고 확인하는 이유예요.
1다른 기기와 다른 회선에서 같은 주소 열기
휴대폰 데이터로 연결한 다른 기기에서 같은 주소를 열어 봐요. 기기와 회선을 모두 바꿨는데도 그 사이트만 막히면 원인이 내 쪽에 없다는 쪽으로 기울어요. 반대로 다른 기기에서는 열린다면 이 섹션이 아니라 원인 C나 원인 D로 가야 해요.
2같은 도메인의 다른 페이지도 확인하기
같은 사이트라도 로그인 페이지, 결제 페이지, 이미지 서버가 서로 다른 서버에 올라가 있는 경우가 많아요. 메인 화면은 열리는데 특정 기능에서만 코드가 뜬다면 그 기능이 쓰는 주소만 조건이 다른 셈이라, 운영자에게 알릴 때 어느 주소에서 막혔는지까지 적어 주면 확인이 훨씬 빨라져요.
3운영자에게 넘길 정보 정리하기
브라우저 이름과 버전, 코드가 뜬 시각, 접속한 회선 종류, 그리고 다른 기기에서도 같았는지 여부를 함께 적어요. 방문자가 고칠 수 있는 영역이 아니라서 확인은 여기까지이고, 그 뒤는 서버 설정을 가진 쪽에서 볼 수 있는 부분이에요.
오해하기 쉬운 부분
이 코드는 인증서를 검사하기 전 단계에서 멈춘 것이라, 인증서를 다시 설치하거나 컴퓨터 날짜와 시간을 맞추는 조치로는 달라지지 않아요. 날짜가 어긋났을 때는 인증서 기간이 유효하지 않다는 별도 코드가 뜨니까, 그 코드가 보이지 않는다면 시계는 원인에서 빼도 돼요.
이 방법이 안 통하는 경우
다른 기기나 다른 회선에서는 같은 주소가 잘 열린다면 서버 조건 문제가 아니에요. 이때는 기기에서 연결에 끼어드는 것이 있는지 보는 원인 C, 정책으로 조건이 고정돼 있는지 보는 원인 D가 남아요.
원인 C브라우저 밖에서 연결을 다시 포장하는 경우
크롬과 엣지가 나란히 막힐 때 가장 가능성이 높은 갈래예요.
백신의 HTTPS 검사 기능, 회사나 학교의 프록시, 공용 와이파이의 로그인 페이지는 모두 브라우저와 서버 사이에 끼어들어 연결을 한 번 풀고 다시 포장해요. 이 과정이 어긋나면 브라우저는 절차가 깨진 것으로 보고 -107을 내놓는데, 브라우저 바깥에서 벌어지는 일이라 크롬과 엣지가 함께 막혀요.
가로채기 흔적을 코드로 구분할 수 있는 경우도 있어요. 기기 소유자가 아닌 쪽이 연결을 가로채는 데 쓰인다고 알려진 인증서라면 브라우저가 아예 별도 코드로 막아 세우니까, 그런 코드가 함께 보였다면 중간에 끼어든 무언가가 있다고 봐도 돼요.
요즘은 원인이 하나 더 늘었어요. 브라우저들이 양자 컴퓨터를 염두에 둔 키 교환 방식을 기본으로 내놓기 시작했는데, 이 방식은 연결을 시작할 때 보내는 메시지가 예전보다 커요. TLS를 정확히 구현하지 않은 중간 장비는 알아보지 못하는 항목이나 커진 메시지를 받으면 연결을 그냥 끊어 버려요. 엣지에서 이 기능을 끄던 정책은 146까지만 동작하고 147에서 제거됐고, 지금은 기본으로 켜진 채 끌 수 없어요. 그래서 이 경우의 해결은 브라우저 설정이 아니라 장비나 보안 제품 쪽 업데이트예요.
1다른 네트워크에서 같은 주소 열기
휴대폰 테더링처럼 성격이 다른 회선으로 바꿔 같은 주소를 열어 봐요. 회선을 바꾸자 열린다면 공유기, 사내 네트워크, 공용 와이파이 가운데 하나가 끼어든 것이고, 회선을 바꿔도 그대로라면 기기 안쪽을 볼 차례예요.
2보안 소프트웨어의 HTTPS 검사 항목만 잠시 끄고 확인하기
백신이나 인터넷 보안 제품에 암호화된 통신을 검사하는 기능이 있으면 그 항목만 잠시 끄고 같은 주소를 열어 봐요. 여기서 열린다면 원인이 그 기능이라는 뜻이라서, 제품을 최신 버전으로 올리거나 해당 사이트를 검사 예외로 두는 쪽으로 정리해요. 확인이 끝나면 반드시 다시 켜 두세요. 검사 기능을 끈 채로 쓰는 것은 문제를 해결한 상태가 아니에요.
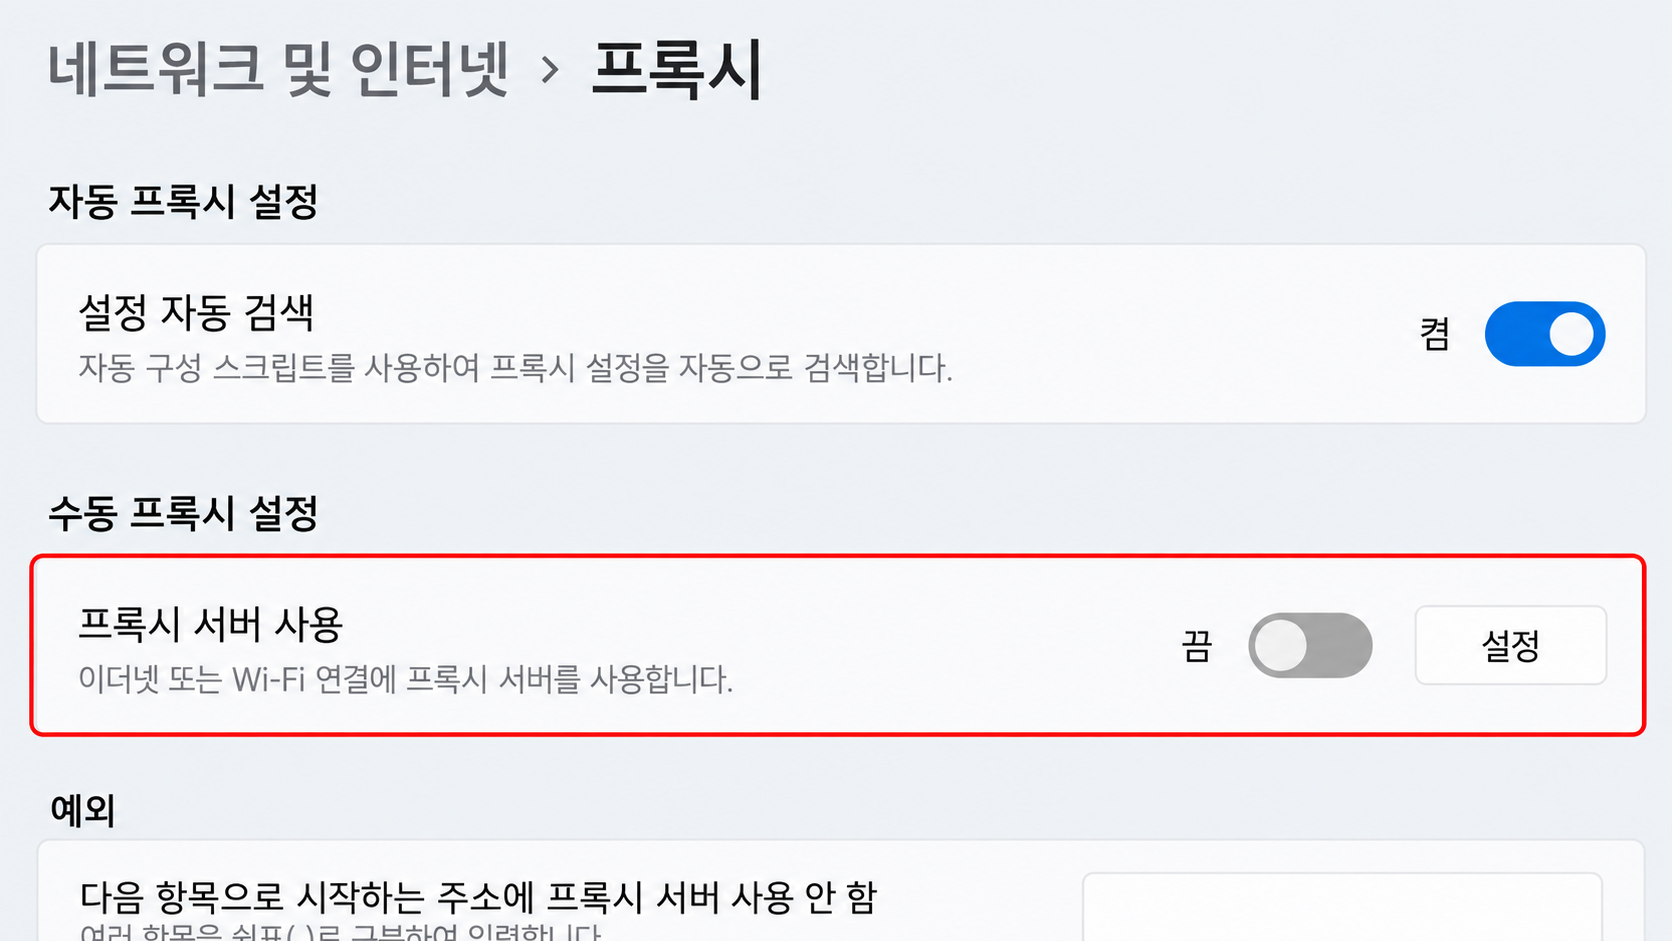
3프록시 설정 확인하기
쓰지 않는 프록시가 켜져 있으면 모든 브라우저가 그 경로로 나가요. 윈도우 설정의 네트워크 항목에서 프록시 자리를 열어 수동 설정이나 자동 설정 스크립트가 켜져 있는지 확인해요. 회사에서 내려준 설정이라면 임의로 끄지 말고 관리자에게 먼저 물어보는 편이 안전해요.
4공용 와이파이라면 로그인 페이지를 먼저 띄우기
카페나 숙소의 와이파이는 로그인 페이지를 통과해야 밖으로 나갈 수 있는데, https 주소로 접속을 시도하면 그 로그인 페이지가 끼어들면서 암호화 절차가 깨져요. 이때는 http로 시작하는 주소를 하나 열어 로그인 화면을 먼저 통과한 뒤 다시 접속하면 돼요.
이 방법이 안 통하는 경우
회선을 바꾸고 보안 소프트웨어의 검사 기능까지 꺼 봤는데도 두 브라우저에서 같은 코드가 남는다면, 정책으로 조건이 고정된 관리형 환경인지 보는 원인 D로 넘어가요. 특정 사이트 한 곳만 막히는 상태라면 원인 B가 더 가까워요.
원인 D정책과 인증서 연동이 브라우저마다 다른 경우
회사·학교 기기이거나 두 브라우저의 결과가 엇갈릴 때 보는 갈래예요.
회사나 학교가 관리하는 기기에서는 브라우저 설정 일부가 정책으로 고정돼 있어요. 정책은 크롬과 엣지에 따로 내려가고, 같은 이름의 정책이라도 지원이 끊긴 버전이 서로 달라요. 그래서 한쪽 브라우저에서만 막히는 상태가 만들어질 수 있어요.
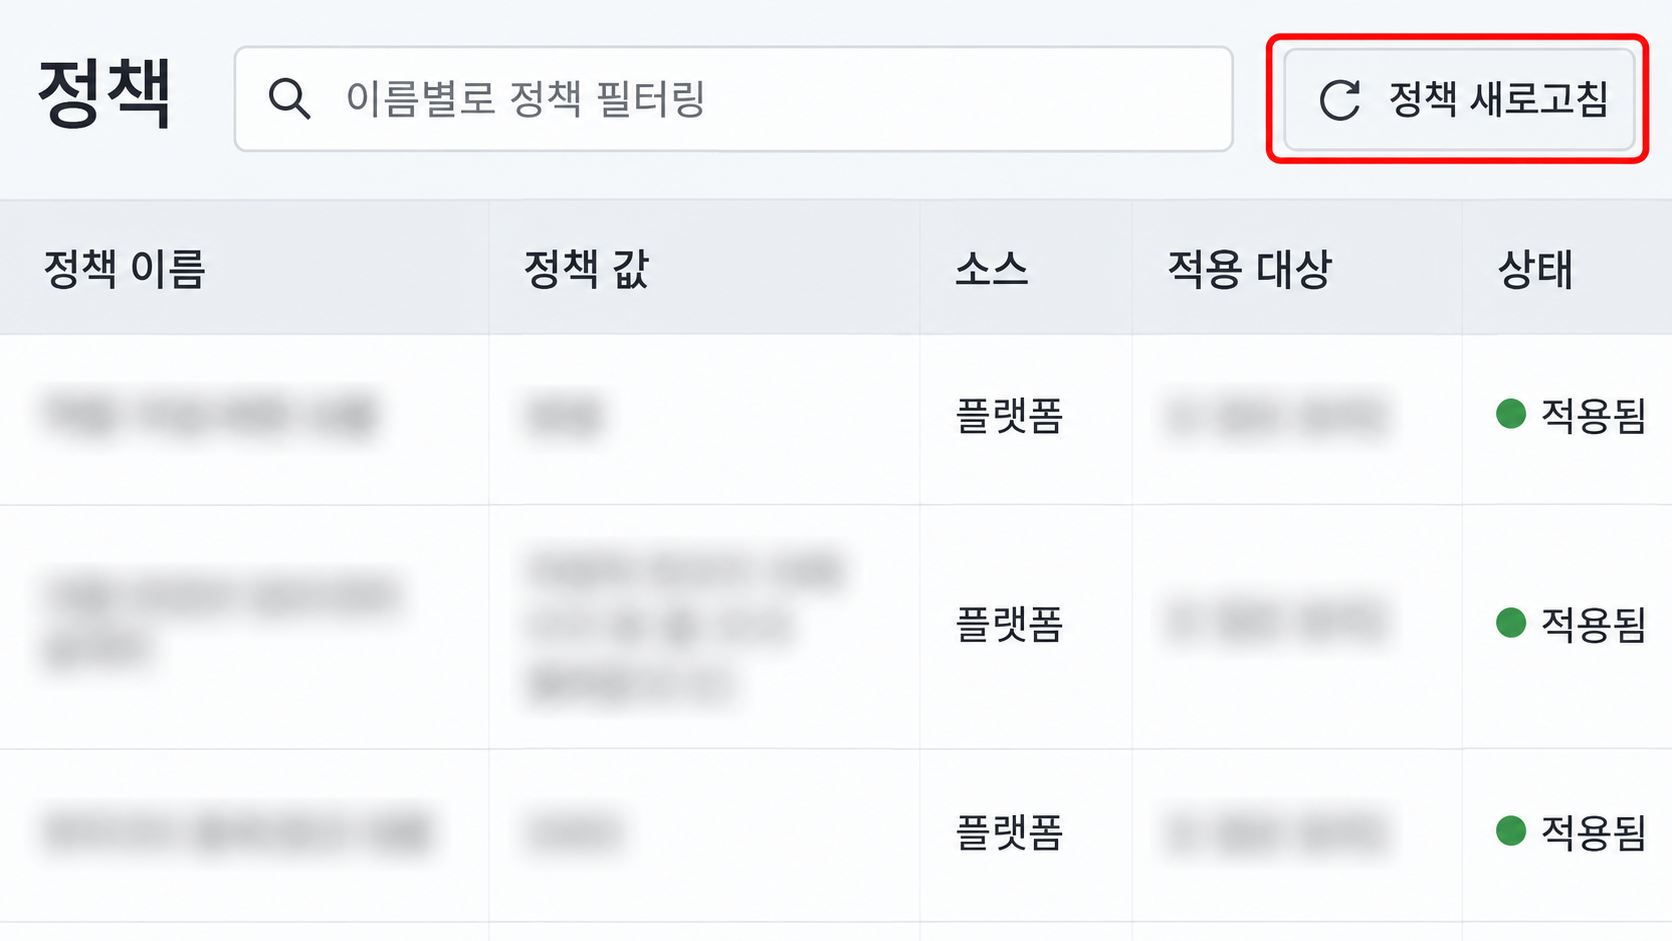
1적용된 정책 목록 확인하기
크롬은 chrome://policy 주소를 열면 현재 적용된 정책이 전부 나와요. 이름으로 걸러 볼 수 있는 입력란이 있고, 각 정책이 어디서 왔는지(플랫폼, 클라우드, 기본값)와 누구에게 적용되는지도 함께 표시돼요. 방금 바꾼 정책이 안 보이면 정책 새로고침을 눌러요. 엣지는 edge://policy 주소를 열어 같은 확인을 해요. 정책을 바꾸는 동안 브라우저가 열려 있었다면 닫았다 다시 열어야 보일 수 있어요.
2인증서 연동 상태를 함께 보기
크롬은 윈도우와 맥에서 자체 인증서 목록을 기본으로 쓰기 시작한 뒤에도, 윈도우의 로컬 컴퓨터·현재 사용자 저장소에 추가된 인증서는 함께 신뢰해요. 엣지도 플랫폼 신뢰 저장소에 사용자가 추가한 인증서를 서버 인증 경로에 쓰는데, 133 이상에서는 그 연동을 정책으로 끌 수 있어요. 사내 인증서를 쓰는 사이트가 한쪽에서만 막히는 구성이 여기서 생겨요.
3그 사이트가 어떤 엔진으로 열리는지 확인하기
엣지에는 IE 모드가 있어요. 엔터프라이즈 모드 사이트 목록에 올라 있거나 인트라넷 사이트를 모두 Internet Explorer로 보내는 정책이 켜져 있으면, 그 사이트는 크로미움 엔진이 아니라 Internet Explorer 11의 엔진으로 열리고 보안 영역·보호 모드 같은 윈도우 쪽 설정을 따라가요. 사내 시스템이 엣지에서는 열리는데 크롬에서만 -107로 막힌다면, 크롬 설정을 뒤지기보다 그 사이트가 IE 모드로 열리고 있는지 먼저 확인하는 편이 빨라요.
놓치기 쉬운 한 줄
인증서를 믿지 못하는 상황은 보통 -202 같은 인증서 코드로 뜨고, -107은 그 앞 단계예요. 그래서 이 섹션에서는 인증서 자체보다 프로토콜 조건을 고정하는 정책과 엔진이 갈리는 구성을 먼저 보는 게 순서에 맞아요.
이 방법이 안 통하는 경우
관리형 기기가 아니고 정책 목록도 비어 있다면 이 갈래는 지나가도 돼요. 그때는 브라우저 안쪽을 다시 보는 원인 A와 기기·네트워크를 보는 원인 C를 한 번 더 대조하면 돼요.
크롬과 엣지를 번갈아 써서 원인을 확정하는 순서
추측을 줄이려면 확인 하나에 갈림길 하나만 걸리게 해요.
아래 순서는 되돌리기 쉬운 확인부터 배치한 거예요. 한 단계에서 결과가 갈리면 그 원인 섹션으로 바로 넘어가고, 갈리지 않으면 다음 단계로 내려가요. 브라우저 안쪽만 보는 확인은 시크릿 창, 확장, 기록 삭제, 방화벽·백신 순서로 올라가는 흐름과 같아요.
1두 브라우저에서 같은 주소 열기
크롬과 엣지에서 같은 주소를 한 번씩 열어요. 한쪽만 막히면 원인 A와 원인 D, 둘 다 막히면 원인 B와 원인 C로 범위가 반씩 줄어요. 이때 두 브라우저에 같은 확장을 깔아 두었는지도 함께 떠올려 둬요.
2시크릿 창과 InPrivate 창으로 한 번 더 열기
확장과 사이트 데이터의 영향을 뺀 상태를 만드는 단계예요. 여기서 열리면 원인 A가 확정되니 확장부터 하나씩 확인해요.
3다른 회선으로 바꿔 열기
테더링처럼 성격이 다른 회선으로 바꿔 열어요. 회선을 바꾸자 열리면 원인 C이고, 그대로면 기기 안쪽이나 서버 쪽이 남아요.
4다른 기기에서 같은 주소 열기
기기까지 바꿨는데도 그 사이트만 막히면 원인 B로 보고 서버 쪽 확인으로 넘어가요. 다른 기기에서는 열린다면 내 기기에 남은 조건을 다시 봐요.
5정책 목록과 IE 모드 여부 확인하기
관리형 기기라면 정책 목록을 열어 고정된 값이 있는지 보고, 사내 사이트라면 그 사이트가 IE 모드로 열리는지 확인해요. 여기서 걸리면 원인 D이고, 이 단계는 관리자와 함께 보는 편이 빨라요.
6남으면 기록을 정리해 넘기기
브라우저 이름과 버전, 코드가 뜬 시각, 회선 종류, 다른 브라우저·다른 기기에서의 결과를 한데 적어 사이트 운영자나 사내 관리자에게 넘겨요. 같은 내용을 두 번 확인하지 않게 해 주는 것만으로도 회신이 빨라져요.
여섯 단계를 지나면 원인은 대부분 한 갈래로 좁혀져요. 크롬과 엣지 결과가 갈렸다면 브라우저 안쪽과 정책, 나란히 막혔다면 기기와 네트워크, 특정 사이트만 막혔다면 서버 쪽이에요. 이 구분만 잡아 두면 같은 코드가 다시 떠도 처음부터 다시 훑지 않아도 돼요.
자주 묻는 질문
검색으로 자주 들어오는 질문을 브라우저별 차이 기준으로 답했어요.
Q.크롬에서만 뜨는데 엣지로 계속 쓰면 되나요?
A.급할 때는 그렇게 넘겨도 되지만 원인은 그대로 남아요. 한쪽에서만 막힌다는 것은 그 브라우저의 프로필·확장·정책 가운데 하나가 걸렸다는 신호라서, 원인 A의 시크릿 창 확인까지만 해 보면 대개 어느 쪽인지 갈려요. 다른 사이트에서도 같은 코드가 번지기 시작하면 그때는 확인을 미루기 어려워요.
Q.엣지에서 TLS 1.0만 지원하는 사이트를 다시 열 수 있나요?
A.방문자 쪽에서 버전을 낮춰 여는 방법은 남아 있지 않아요. 최소 버전을 지정하던 정책에서 낮은 버전 값이 91에서 빠졌고, 97 이후로는 그 정책 자체가 동작하지 않아요. 사이트가 지원 버전을 올려야 풀리는 문제라서, 급한 업무라면 운영자에게 코드와 접속 시각을 전달하는 쪽이 빨라요.
Q.err_ssl_protocol_error와 err_ssl_version_or_cipher_mismatch는 다른 오류인가요?
A.가리키는 자리가 달라요. 앞의 코드는 암호화 연결 절차 자체에서 오류가 났다는 뜻이고, 뒤의 코드는 브라우저와 서버가 함께 쓸 수 있는 버전이나 암호 조합이 없다는 뜻이에요. 다만 서버가 경고 없이 연결을 끊으면 같은 상황이 앞의 코드로 보일 수 있어서, 확인 순서는 한데 묶어 두는 편이 좋아요.
Q.백신의 검사 기능을 끄면 열려요. 계속 꺼 둬도 될까요?
A.권하지 않아요. 검사 기능을 끈 상태는 원인을 확인한 것이지 해결한 것이 아니에요. 제품을 최신 버전으로 올리면 해결되는 경우가 많고, 그래도 남으면 해당 사이트만 검사 예외로 두는 방법이 있어요. 회사 기기라면 예외 설정 권한이 관리자에게 있는 경우가 많아요.
Q.사내 사이트가 엣지에서는 열리고 크롬에서는 안 열려요.
A.그 사이트가 IE 모드로 열리는 구성일 수 있어요. 엣지는 지정된 사이트를 Internet Explorer 11의 엔진으로 열고 윈도우 쪽 보안 설정을 따라가는데, 크롬에는 그 통로가 없어요. 이때는 크롬 설정을 바꾸는 것으로 맞출 수 없어서, 사이트 목록을 관리하는 쪽과 함께 확인해야 해요.
원인 A부터 D까지 지나왔는데도 같은 코드가 남는다면 그다음은 브라우저와 서버가 실제로 주고받은 내용을 들여다봐야 알 수 있는 영역이에요. 브라우저 이름과 버전, 코드가 뜬 시각, 회선 종류, 다른 브라우저에서의 결과를 함께 적어 사이트 운영자나 사내 관리자에게 넘기면 그쪽에서 이어받을 수 있어요. 다만 회사 장비나 보안 제품이 끼어 있는 구성이라면 방문자 쪽에서 확인할 수 있는 선이 원인 C의 회선 비교까지라, 그 뒤부터는 장비를 관리하는 쪽의 로그와 함께 봐야 답이 나와요.
참고 문서 · Chromium 소스 – net_error_list.h (네트워크 오류 코드 목록)
참고 문서 · Chrome 고객센터 – Chrome의 연결 및 로드 오류 해결하기
참고 문서 · Microsoft Learn – 최소 TLS 버전 사용(SSLVersionMin) 정책
참고 문서 · Microsoft Learn – TLS에 대해 양자 후 키 규약 사용 정책
※ 이 글은 정보 제공 목적이며, 기기·OS·프로그램 버전과 환경에 따라 해결 방법이 다를 수 있습니다. 레지스트리·시스템 파일 수정 등은 위험할 수 있으니 중요 데이터를 백업한 뒤 진행하시고, 해결되지 않으면 제조사 고객센터나 전문가에게 문의하세요.
'인터넷·와이파이' 카테고리의 다른 글
| 192.168.0.1 접속 안됨 – 공유기 문제 vs PC 네트워크 설정 문제 구분법 (0) | 2026.10.08 |
|---|---|
| 핫스팟 연결 안됨 – 원인 4가지와 증상별 확인 순서 (갤럭시·아이폰 공통) (0) | 2026.10.02 |
| 로보락 와이파이 오류, 2.4GHz 연결부터 확인해야 하는 이유 (0) | 2026.09.26 |
| ERR_CONNECTION_RESET 원인 4가지와 증상별 해결 순서 (윈도우 10·11 공통) (0) | 2026.09.15 |
| 이더넷 케이블 연결 안됨, 랜선을 바꿔도 그대로라면 (0) | 2026.09.15 |


